Table of Contents
Wireshark 免费下载 网络抓包与协议分析完整指南
如果你需要分析网络连接、排查数据包异常、检查 DNS 请求、研究 TCP 通信,或者学习网络协议,那么 Wireshark 是一款非常实用的网络分析工具。
Wireshark 是一个开源、免费的网络协议分析器,可以捕获网络数据包,并通过图形界面详细查看其中的协议、字段和原始数据。它广泛用于网络故障排查、软件开发、网络研究、教育和安全分析等场景。Wireshark 官方明确表示,该软件可以免费使用和分发,并不是功能受限的试用版。
目前最新稳定版本为 Wireshark 4.6.9,于 2026 年 9 月 23 日发布。该版本主要包含漏洞修复和稳定性方面的维护更新。
| Part | Rapidgator | Nitroflare |
| Wireshark 4.6.9 | 🟢 DOWNLOAD | 🔴 DOWNLOAD |
Wireshark 是什么?
Wireshark 是一款网络协议分析器,主要用于捕获和分析网络中的数据包。
当电脑通过 Ethernet、Wi-Fi 或其他网络接口进行通信时,大量数据会以数据包的形式在网络中传输。Wireshark 可以捕获这些数据包,然后把它们按照协议层次进行解析。
例如,一个普通的数据包可能包含:
- Ethernet 信息
- IP 地址
- TCP 或 UDP 信息
- DNS 数据
- HTTP 信息
- TLS 信息
- 应用层协议
- 原始十六进制数据
通过这些信息,用户可以了解网络连接到底发生了什么。
Wireshark 官方将其用途概括为故障排查、分析、开发和教育。
Wireshark 免费下载
Wireshark 是真正的免费开源软件。
官方 FAQ 明确说明,Wireshark 不需要支付许可证费用,下载的版本也不是功能受限制的 Demo,而是完整版本。Wireshark 使用 GNU GPL v2 许可证。
目前官方稳定版本为 Wireshark 4.6.9。
2026 年 9 月 23 日,Wireshark 项目同时发布了 4.6.9 和 4.4.19。4.6.9 属于当前 4.6 稳定分支的维护版本,并包含多项安全漏洞修复。
官方目前提供多种下载形式,包括:
- Windows x64 Installer
- Windows ARM64 Installer
- Windows PortableApps
- macOS Universal Disk Image
- Ubuntu
- Source Code
因此,无论你使用 Windows、macOS 还是 Linux,都可以根据系统选择对应版本。
Wireshark 4.6.9 有什么新变化?
Wireshark 4.6.9 是一个维护版本,而不是重新设计整个软件的重大版本。
官方发布说明显示,该版本修复了多项安全漏洞,其中包括协议解析器崩溃、文件解析器问题以及无限循环等问题。
对于普通用户来说,更新到最新稳定版本的重要原因之一就是获得最新的安全修复。
Wireshark 项目的稳定版本会持续获得维护更新。官方开发文档说明,小版本通常大约每六周发布一次,主要包含错误修复和安全更新。
因此,如果你准备新安装 Wireshark,通常应该优先考虑当前稳定版本,而不是较旧版本。
Wireshark 支持哪些系统?
Wireshark 是跨平台软件。
官方支持的主要平台包括:
- Windows
- macOS
- Linux
- UNIX 系统
Windows 用户还可以根据处理器选择 x64 或 ARM64 版本。官方同时提供 Windows PortableApps 版本。
macOS 用户可以使用 Universal Disk Image,这使得软件能够适用于现代 Mac 环境。
Linux 用户则可以根据发行版使用相应的软件包或自行编译源代码。
Wireshark 的核心功能
实时数据包捕获
Wireshark 最重要的功能之一就是实时捕获网络数据包。
启动软件之后,可以选择当前计算机上的网络接口,例如:
- Ethernet
- Wi-Fi
- VPN 接口
- 虚拟网络接口
- 其他可用网络设备
选择接口之后开始 Capture,Wireshark 就会实时显示捕获的数据包。
数据包详细分析
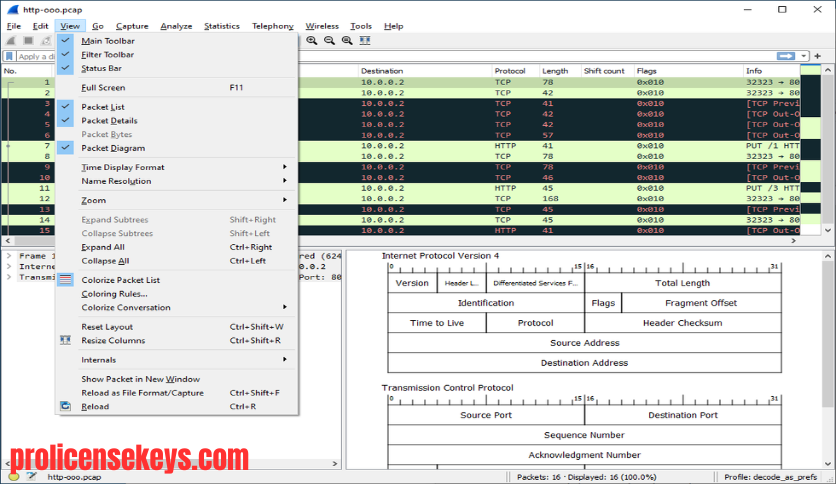
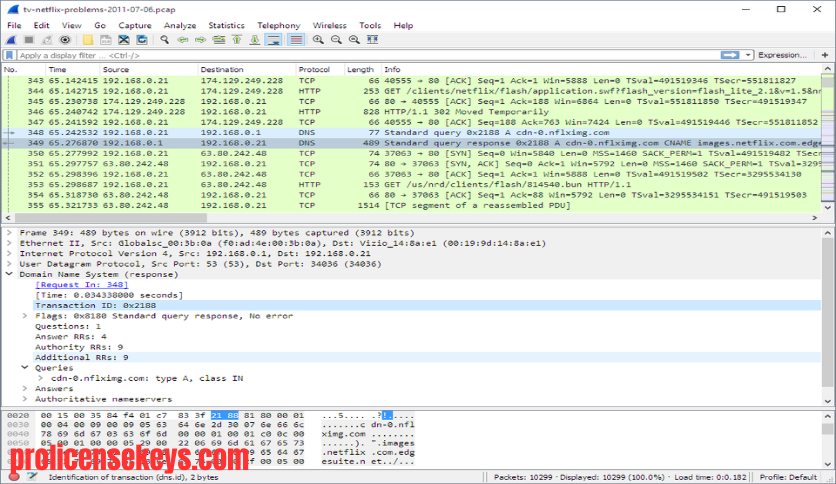
捕获数据之后,Wireshark 通常会把信息分成几个主要区域。
第一部分显示数据包列表。
第二部分显示当前数据包的协议结构。
第三部分显示底层原始数据和十六进制内容。
这种多层查看方式可以让用户从简单的数据包摘要逐渐深入到具体协议字段。
协议解析
Wireshark 支持大量网络协议。
常见协议包括:
- TCP
- UDP
- IP
- IPv6
- DNS
- DHCP
- ARP
- ICMP
- HTTP
- TLS
- FTP
- SSH
- RTP
不同协议的数据包会被自动解析成更加容易阅读的字段。
例如分析 DNS 数据包时,可以直接看到查询名称、请求类型以及响应信息,而不需要手动解析原始二进制数据。
Wireshark Display Filters
当网络流量较大时,直接查看所有数据包会非常困难。
Display Filter 可以帮助用户快速筛选已经捕获的数据。
例如,可以按照:
- IP 地址
- TCP
- UDP
- DNS
- HTTP
- TLS
- 端口
- 源地址
- 目标地址
进行筛选。
例如,如果你只想查看 DNS 数据包,可以使用:
dns
如果只想查看 TCP 流量,可以使用:
tcp
如果需要查看指定 IP 的流量,则可以根据源地址或目标地址设置过滤条件。
Display Filter 最大的优势是不会改变原始 Capture 数据,只是改变当前界面显示的结果。
Capture Filter 与 Display Filter 的区别
初学者经常会混淆 Capture Filter 和 Display Filter。
Capture Filter 在捕获数据之前使用。
它的作用是限制 Wireshark 实际捕获的数据范围,从而减少不需要的数据。
Display Filter 则是在数据已经捕获之后使用,用于从已有数据中筛选需要查看的部分。
简单来说:
Capture Filter:决定捕获什么。
Display Filter:决定显示什么。
如果网络流量非常大,合理使用 Capture Filter 可以减少 Capture 文件大小,并降低后续分析的工作量。
Wireshark 如何捕获网络数据包?
第一次使用 Wireshark 时,可以按照下面的流程操作。
第一步:启动 Wireshark
安装完成之后打开 Wireshark。
主界面会显示计算机当前检测到的网络接口。
第二步:选择网络接口
选择正在使用的 Ethernet 或 Wi-Fi 接口。
如果不确定哪个接口正在产生数据,可以观察接口旁边的流量变化。
第三步:开始 Capture
双击网络接口或者选择开始捕获选项。
Wireshark 会开始实时显示网络数据包。
第四步:观察数据
随着电脑进行网络通信,Packet List 中会不断出现新的数据包。
可以选择任意数据包查看详细信息。
第五步:使用过滤器
如果数据包数量太多,可以使用 Display Filter 快速筛选。
第六步:停止 Capture
完成数据收集之后停止捕获。
然后可以进一步分析或保存 Capture 文件。
Windows 安装 Wireshark
Windows 是 Wireshark 最常见的使用平台之一。
官方提供 Windows x64 和 Windows ARM64 安装包,同时提供 PortableApps 版本。
安装流程通常比较简单。
下载 Windows 安装程序
根据电脑处理器选择对应版本。
普通 64 位 Intel 或 AMD Windows 电脑通常使用 x64 安装程序。
ARM Windows 设备则可以使用 ARM64 安装程序。
运行安装程序
打开下载的安装文件,然后按照安装向导操作。
Wireshark Windows 安装包会提供 Npcap。Npcap 是 Windows 下进行实时数据包捕获所需要的组件。
完成安装
安装完成后启动 Wireshark。
如果 Npcap 安装正确,软件通常可以检测到可用的网络接口。
为什么 Wireshark 需要 Npcap?
在 Windows 中,Wireshark 需要底层数据包捕获组件来访问网络接口。
目前官方 Windows 安装包包含最新稳定版 Npcap,而实时数据包捕获需要 Npcap。
因此,在 Windows 安装 Wireshark 时,如果安装程序提供 Npcap 选项,通常应该保持相关组件安装。
如果没有正确安装 Npcap,Wireshark 可能能够打开 PCAP 文件,但无法正常进行实时网络捕获。
macOS 安装 Wireshark
macOS 用户可以从官方页面下载适用于系统的 Disk Image。
当前官方发布体系提供 macOS Universal Disk Image,因此可以根据当前版本选择对应的软件包。
安装的一般步骤为:
- 下载 Wireshark macOS 安装包。
- 打开 Disk Image。
- 按照安装说明完成安装。
- 启动 Wireshark。
- 检查网络接口。
- 开始数据包捕获。
macOS 官方安装包还经过签名和 notarization。
Linux 安装 Wireshark
Linux 用户可以根据自己的发行版安装 Wireshark。
常见环境包括:
- Ubuntu
- Debian
- Fedora
- 其他 Linux 发行版
官方还提供源代码,因此高级用户可以自行编译软件。当前官方发布页面也提供 Ubuntu 和 Source Code 选项。
安装完成之后,需要根据 Linux 发行版和系统权限配置网络数据包捕获权限。
Wireshark 支持哪些 Capture 文件?
Wireshark 可以读取和保存多种网络数据包捕获文件。
最常见的是:
- PCAP
- PCAPNG
PCAP 是传统的数据包捕获格式,而 PCAPNG 是更加现代的 Capture 格式。
Wireshark 还能够处理其他来源产生的 Capture 文件,因此它不仅可以用于实时抓包,也适合对以前保存的数据包进行离线分析。
如何打开 PCAP 文件?
如果你已经有一个 PCAP 或 PCAPNG 文件,不需要重新连接网络进行 Capture。
可以直接:
- 打开 Wireshark。
- 选择 Open。
- 找到 PCAP 或 PCAPNG 文件。
- 打开文件。
- 查看数据包列表。
- 使用 Display Filter。
- 分析具体协议。
这对于网络故障排查非常有用。
例如,服务器发生问题时,可以保存故障期间的数据包,然后在另一台电脑上使用 Wireshark 进行分析。
如何使用 Wireshark 分析 TCP?
TCP 是网络分析中最常见的协议之一。
TCP 建立连接时通常会经过三次握手:
- SYN
- SYN/ACK
- ACK
通过 Wireshark,可以观察这些数据包,从而判断 TCP 连接是否正常建立。
如果发现:
- SYN 不断重传
- SYN/ACK 没有返回
- TCP Reset
- 大量 Retransmission
- ACK 异常
就可以进一步检查网络连接、服务器状态、防火墙以及其他相关因素。
Wireshark 并不会自动告诉你所有问题的最终原因,但它可以提供非常详细的数据包证据,帮助定位问题发生的位置。
Follow TCP Stream
Wireshark 还可以使用 Follow TCP Stream 查看 TCP 会话。
与逐个查看数据包相比,TCP Stream 可以将同一个 TCP 会话中的通信进行整理。
这对于分析:
- 客户端与服务器通信
- Web 请求
- 应用层数据
- TCP 会话流程
非常方便。
如果一个应用程序无法正常连接服务器,可以通过 TCP Stream 配合其他数据包信息进一步检查通信过程。
如何使用 Wireshark 分析 DNS?
DNS 是另一个非常适合使用 Wireshark 分析的协议。
例如,当你访问一个网站时,计算机可能首先需要通过 DNS 查询域名对应的 IP 地址。
使用 Wireshark 可以观察:
- DNS Query
- DNS Response
- 查询域名
- DNS Server
- 返回地址
- 查询时间
- 错误响应
如果用户报告“网页打不开”,但网络连接本身正常,那么 DNS 数据包可以帮助判断问题是否发生在域名解析阶段。
如何分析 HTTP 和 TLS?
Wireshark 可以识别 HTTP、TLS 等网络协议。
HTTP 流量在满足相应条件时可以直接分析其协议字段。
对于 HTTPS/TLS 流量,由于数据经过加密,Wireshark 通常无法直接把加密内容当成普通 HTTP 明文查看。
但是仍然可以分析很多连接层面的信息,例如:
- TLS 握手
- IP 地址
- TCP 连接
- 端口
- 数据包大小
- 时间
- 重传
- 连接建立过程
因此,即使无法直接读取加密内容,TLS Capture 仍然具有很高的网络排查价值。
Wireshark 数据导出
分析结果有时需要交给其他软件或团队处理。
Wireshark 支持多种数据导出方式,包括 XML、CSV、纯文本和 PostScript 等格式。官方功能说明也提供了相关导出能力。
导出数据可以用于:
- 报告制作
- 网络故障记录
- 数据统计
- 开发调试
- 团队共享
- 后续离线分析
同时,也可以直接保存原始 Capture 文件,以便以后重新使用 Wireshark 打开。
Wireshark Portable 版本
如果你不希望按照传统方式安装软件,可以考虑 Windows PortableApps 版本。
官方发布体系提供 Windows PortableApps 包。
Portable 版本适合:
- 技术人员随身携带
- 在不同电脑上使用
- 临时网络分析
- 不希望进行完整安装的场景
不过,便携式程序并不意味着可以绕过 Windows 对网络捕获所需要的系统权限或组件。
Wireshark 下载安全吗?
从官方来源下载 Wireshark 是最直接的方式。
Wireshark 官方说明,Windows 和 macOS 官方安装程序经过签名,其中 macOS 安装程序还经过 notarization。官方同时提供每个版本的文件哈希和签名信息,用于验证下载文件。
因此,在下载网络分析工具时,建议:
- 使用官方 Wireshark 下载页面。
- 避免来源不明的修改版。
- 不要使用所谓“破解版”。
- 检查下载文件的数字签名。
- 对重要环境验证文件哈希。
- 保持软件更新。
Wireshark 本身就是免费软件,没有必要通过破解方式获取。
Wireshark 的优点
免费和开源
Wireshark 可以免费使用,并且源代码公开。
跨平台
支持 Windows、macOS、Linux 以及其他 UNIX 类平台。
协议支持丰富
Wireshark 可以解析大量网络协议,适合不同类型的网络分析工作。
强大的过滤系统
Capture Filter 和 Display Filter 可以帮助用户处理大量数据包。
支持实时和离线分析
既可以实时捕获数据,也可以打开以前保存的 PCAP/PCAPNG 文件。
适合学习网络协议
对于学习 TCP、UDP、DNS、HTTP、TLS 等协议,Wireshark 可以提供非常直观的数据包观察方式。
Wireshark 的局限
虽然 Wireshark 功能非常丰富,但初学者需要一定的网络基础知识。
如果完全不了解 IP、TCP、UDP、DNS 等概念,那么第一次打开 Wireshark 时可能会看到大量难以理解的数据。
此外,大型 Capture 文件可能包含数百万甚至更多数据包,因此分析时需要合理使用过滤器。
加密通信也是一个需要理解的限制。Wireshark 可以分析 TLS 连接的很多元数据,但不能简单地把所有 HTTPS 流量转换成明文。
Wireshark 适合哪些用户?
网络管理员
可以利用 Wireshark 排查服务器、交换机、路由器以及客户端之间的网络问题。
网络工程师
可以分析 TCP、UDP、DNS、ARP、ICMP 等协议,帮助定位通信异常。
软件开发人员
当应用程序出现连接问题时,可以使用 Wireshark观察客户端和服务器之间的数据交换。
IT 技术人员
对于无法解释的网络故障,数据包分析可以提供比普通 Ping 或 Traceroute 更深入的信息。
网络学习者
Wireshark 是学习网络协议的实用工具,可以将理论知识与实际数据包联系起来。
Wireshark 与 tcpdump 有什么区别?
Wireshark 和 tcpdump 都可以进行网络数据包捕获,但使用方式不同。
Wireshark 主要提供图形化界面,因此适合交互式分析。
tcpdump 则主要通过命令行操作,在 Linux 和服务器环境中特别常见。
如果需要:
- 快速命令行抓包
- 远程服务器操作
- 自动化脚本
tcpdump 会比较方便。
如果需要:
- 查看详细协议字段
- 图形化分析
- 复杂过滤
- TCP Stream
- 交互式数据包研究
Wireshark 的图形界面会更加直观。
Wireshark 项目本身还提供 TShark 等命令行工具,因此高级用户可以根据环境选择不同的工具。
Wireshark 使用中的安全与隐私
网络数据包可能包含敏感信息。
因此,在使用 Wireshark 时应该确保自己拥有分析相关网络流量的权限。
特别需要注意:
- 不要随意捕获他人的私人通信。
- 不要在没有授权的网络上进行数据分析。
- 不要公开分享包含敏感信息的 PCAP 文件。
- 企业环境中应遵守内部安全政策。
- 分析生产网络前应确认相关授权。
- 保存 Capture 文件时注意访问权限。
Wireshark 是一个网络分析工具,合理使用它需要遵守适用的法律、组织政策以及网络访问授权。
Wireshark 常见问题
Wireshark 免费吗?
是的。Wireshark 是免费开源软件,不需要购买许可证才能使用完整版本。
Wireshark 最新版本是多少?
截至 2026 年 9 月 24 日,最新稳定版本是 Wireshark 4.6.9,于 2026 年 9 月 23 日发布。
Wireshark 支持 Windows 11 吗?
支持。官方提供 Windows x64 和 Windows ARM64 安装包。
Wireshark 支持 macOS 吗?
支持。官方提供 macOS 安装包,包括 Universal Disk Image。
Wireshark 支持 Linux 吗?
支持。官方提供 Linux 相关安装方式,同时提供源代码。
Windows 使用 Wireshark 需要 Npcap 吗?
如果要进行实时数据包捕获,Windows 环境需要 Npcap。官方 Windows 安装包包含最新稳定版 Npcap。
Wireshark 可以打开 PCAP 文件吗?
可以。PCAP 和 PCAPNG 都是常见的数据包捕获格式,可以用于离线分析。
Wireshark 可以分析 Wi-Fi 吗?
可以,在操作系统、无线网卡以及捕获模式允许的情况下,可以捕获和分析 Wi-Fi 相关流量。具体能力取决于硬件、驱动程序和系统环境。
Wireshark 可以查看 HTTPS 内容吗?
HTTPS 使用 TLS 加密,因此不能简单地把所有 HTTPS 数据直接显示成明文。不过 Wireshark 仍然可以分析 TLS 握手、连接、时间、IP、端口、数据包大小以及其他可见信息。
Wireshark 适合初学者吗?
可以用于学习,但需要一定的网络基础。建议先掌握 IP、TCP、UDP、DNS 和基本网络通信概念,再逐步学习过滤器和协议分析。
总结
Wireshark 是一款功能强大的免费开源网络协议分析工具,适用于网络故障排查、软件开发、网络学习以及数据包研究。
截至 2026 年 9 月 24 日,Wireshark 4.6.9 是最新稳定版本。官方于 2026 年 9 月 23 日发布该版本,并进行了多项漏洞修复。
它支持 Windows、macOS、Linux 等多个平台,并提供 Windows x64、ARM64、PortableApps、macOS Universal 等不同下载形式。Windows 版本还包含用于实时数据包捕获的 Npcap。
对于想要进行 Wireshark 免费下载 的用户,使用官方版本即可获得完整的软件功能。安装之后,可以从简单的数据包查看开始,逐渐学习 Display Filters、TCP Stream、DNS 分析、协议解析以及 PCAP 文件分析。
如果你需要深入了解网络通信,Wireshark 不仅是一个抓包工具,也是一个可以帮助你直观理解网络协议工作方式的学习和分析平台。


